


Una nuova minaccia informatica sta prendendo di mira migliaia di contribuenti, sfruttando un pretesto economico da sempre molto efficace. Attraverso falsi messaggi che promettono l’imminente erogazione di un rimborso IRPEF, i criminali informatici cercano di attirare la fiducia dei cittadini per spingerli a compiere azioni precipitose.
“Truffatori simulano anche la verifica in due fattori per rubare i codici di sicurezza”: l’allarme sul raggiro informatico degli accrediti IRPEF
Il meccanismo si basa sulla finta promessa di un accredito di denaro, un’esca studiata appositamente per spingere l’utente ad aprire i collegamenti senza verificare la reale provenienza della comunicazione.
I canali di diffusione del raggiro
La campagna fraudolenta si sta diffondendo in modo capillare attraverso due canali di comunicazione di uso quotidiano. I messaggi arrivano sia tramite le tradizionali caselle di posta elettronica, con attacchi di phishing, sia mediante messaggi di testo inviati direttamente sui telefoni cellulari, configurando un vero e proprio attacco di smishing.
In entrambi i casi, le comunicazioni contengono un link fasullo che invita la persona a cliccare per avviare o sbloccare la pratica di accredito delle somme dichiarate.
I siti clone e la richiesta dei dati personali
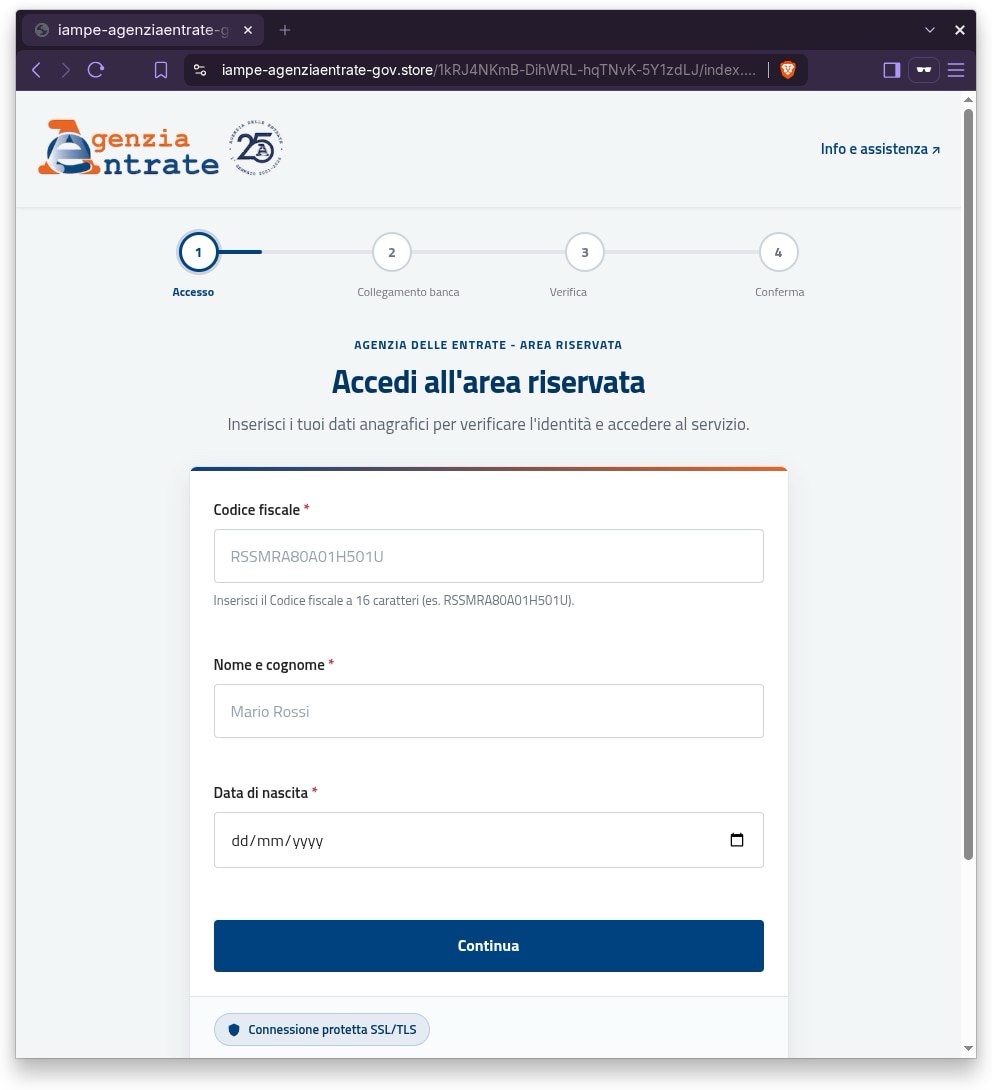
Cliccando sul collegamento presente nei messaggi, l’utente viene indirizzato verso portali web costruiti appositamente per ingannare la vista.
Queste pagine riproducono fedelmente la grafica, i colori e i loghi ufficiali dell’Agenzia delle Entrate e dell’Agenzia delle Entrate-Riscossione, oltre ad abbellire la pagina con finti avvisi di connessione protetta e loghi celebrativi per sembrare del tutto autentiche. La prima fase della procedura fraudolenta prevede la compilazione di un modulo in cui si chiede di inserire il proprio codice fiscale, il nome, il cognome e la data di nascita.
La trappola per accedere ai conti bancari
Una volta superato il primo scoglio informativo e aver raccolto le generalità della vittima, la piattaforma malevola passa alla fase più pericolosa dell’inganno. Il sistema richiede all’utente di selezionare il proprio istituto di credito e di inserire le coordinate bancarie complete, insieme ad altre informazioni finanziarie riservate.
Con il pretesto di dover accreditare il presunto rimborso fiscale direttamente sul conto corrente del contribuente, i truffatori riescono così a farsi consegnare le chiavi d’accesso ai risparmi personali senza destare sospetti immediati.
La falsa verifica in due fattori
Ciò che rende questa campagna particolarmente subdola è l’ultimo passaggio architettato dai cybercriminali. Dopo aver acquisito i dati bancari, la pagina web simula una vera e propria procedura di sicurezza, mostrando a schermo una schermata di verifica dell’identità tramite il secondo fattore di autenticazione.
Il sito invia un presunto SMS di conferma al telefono dell’utente e ne richiede l’inserimento immediato sul portale. In questo modo, i truffatori tentano di intercettare il codice autorizzativo reale inviato dalla banca per completare transazioni illecite o accessi non autorizzati.
La totale estraneità dell’ente e i consigli di sicurezza
Di fronte al ripresentarsi di queste manovre ingannevoli, l’Agenzia delle Entrate ha dichiarato la propria totale estraneità rispetto a questi contenuti e a queste iniziative fraudolente. L’ente raccomanda con fermezza di non fornire mai dati personali, codici di accesso o informazioni finanziarie attraverso pagine web raggiunte da link presenti in comunicazioni inattese o sospette.
Per verificare la veridicità dei messaggi ricevuti, i cittadini sono invitati a consultare la sezione “Focus sul phishing” presente sul portale istituzionale dell’Agenzia o a contattare direttamente gli uffici tramite i canali ufficiali.