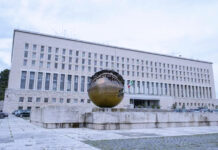
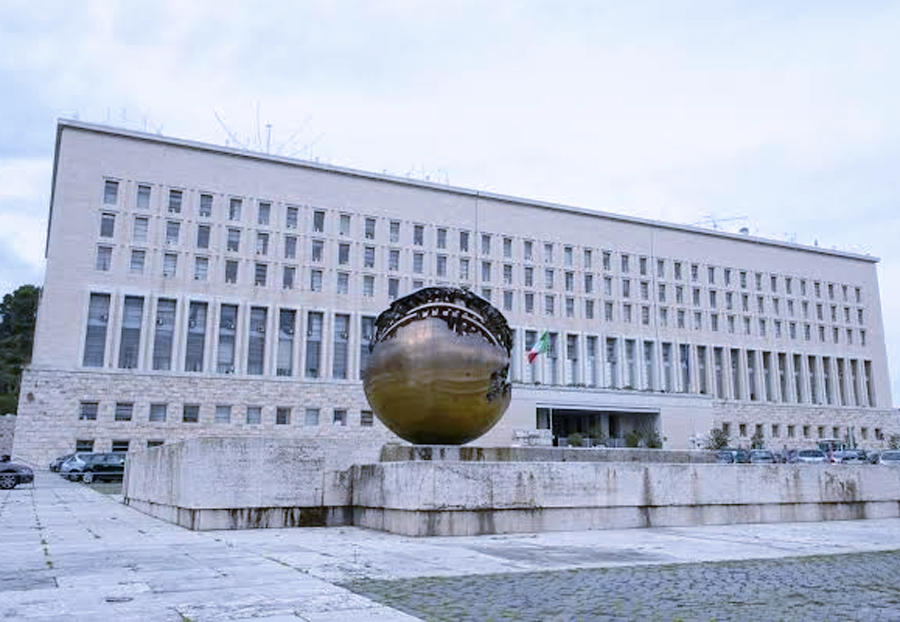
Le istituzioni italiane finiscono nuovamente nel mirino della guerra cibernetica. Il sito ufficiale del Ministero degli Affari Esteri e della Cooperazione Internazionale è stato preso di mira da un’offensiva informatica, intercettata dagli specialisti della sicurezza digitale.
L’attacco informatico rivendicato dal collettivo filo-russo NoName057: rafforzati i protocolli, Procura di Roma apre un’inchiesta
Nella giornata di oggi, giovedì 8 ottobre, i portali telematici del Ministero degli Esteri sono stati presi d’assalto da un’imponente marea di traffico anomalo. Secondo quanto ricostruito dall’Agenzia per la Cybersicurezza Nazionale, che ha immediatamente individuato la minaccia lanciando l’allerta, si è trattato di un tipico attacco di tipo Distributed Denial of Service.
Questo genere di aggressione cibernetica punta a sovraccaricare deliberatamente i server inviando un numero spropositato di richieste d’accesso simultanee, con l’intento di mandare in tilt le piattaforme digitali e renderle del tutto inaccessibili agli utenti.
I sistemi di protezione e contenimento della Farnesina, tuttavia, hanno reagito con estrema efficacia, mitigando l’impatto della spinta cibernetica e impedendo che si verificassero disservizi visibili al pubblico o l’interruzione dei canali informativi ufficiali.
La rivendicazione dei pirati filorussi di NoName057 e il movente politico
A stretto giro dall’inizio dell’offensiva, l’attacco è stato rivendicato dal noto collettivo di attivisti informatici filorussi Noname057(16). Il gruppo hacktivista, da mesi protagonista di numerose campagne ostili contro i Paesi dell’Unione Europea e della NATO sostenitori dell’Ucraina, ha indirizzato la propria azione verso i punti nevralgici della diplomazia italiana.
Il movente di questa ennesima aggressione risiede nella volontà di condurre una guerra di propaganda e di disturbo politico, cercando di destabilizzare l’immagine delle istituzioni pubbliche e creare un clima di insicurezza nell’opinione pubblica. Nonostante le intenzioni dei pirati digitali, i protocolli d’emergenza scattati istantaneamente hanno neutralizzato il tentativo di oscuramento delle pagine ministeriali, riducendo l’azione a una dimostrazione priva di conseguenze operative.
Le verifiche sulle sedi diplomatiche all’estero e la reazione di Tajani
Mentre le difese del portale centrale venivano consolidate, la Farnesina, in costante contatto con il Polo Strategico Nazionale e le forze di sicurezza, ha esteso immediatamente le analisi a tutti i siti web delle sedi diplomatico-consolari italiane sparse nel mondo, al fine di verificare la presenza di tentativi d’intrusione o di sovraccarico analoghi.
Il Vicepresidente del Consiglio e Ministro degli Affari Esteri, Antonio Tajani, ha espresso piena soddisfazione per la tenuta dell’infrastruttura, ricordando come la cybersicurezza sia divenuta un elemento centrale della recente riforma della struttura ministeriale. Il titolare della Farnesina ha sottolineato il costante potenziamento delle capacità di monitoraggio e risposta rapida, già illustrate di recente durante la visita ufficiale a Roma del ministro degli Esteri tedesco Johann Wadephul presso la Sala Operativa dello CSIRT.
Lo stato dell’emergenza
L’episodio ha spinto l’Italia a intensificare la propria azione diplomatica in ambito internazionale per contrastare le minacce cibernetiche dirette. Il governo italiano ha infatti deciso di promuovere un’iniziativa congiunta insieme alla Romania e ad altri Stati membri dell’Unione Europea, al fine di portare sul tavolo dei prossimi vertici comunitari precise proposte per sanzionare ed individuare formalmente gli attori responsabili degli attacchi informatici contro le istituzioni pubbliche.
Sul fronte interno, la situazione attuale è tornata sotto totale controllo: il portale della Farnesina risulta pienamente operativo, privo di rallentamenti, mentre le squadre dell’ACN continuano a mantenere elevato il livello di allerta su tutte le reti governative per sventare eventuali nuovi attacchi.
L’inchiesta della Procura di Roma
L’offensiva cibernetica contro il Ministero degli Affari Esteri si sposta sul piano giudiziario. Alla Procura di Roma è infatti attesa nelle prossime ore una prima e dettagliata informativa stilata dagli specialisti della Polizia Postale, impegnati a ricostruire la traccia digitale dell’aggressione.
Non appena l’incartamento sarà formalmente depositato sul tavolo dei magistrati capitolini, verrà aperto un fascicolo di indagine con l’ipotesi di reato di accesso abusivo a un sistema informatico o telematico protetto da misure di sicurezza. Al centro delle verifiche degli inquirenti vi sono le attività del collettivo di hacker filorussi Noname057, ritenuto responsabile dell’azione dimostrativa e già da tempo sotto la lente dei servizi di sicurezza informatica italiani ed europei.